
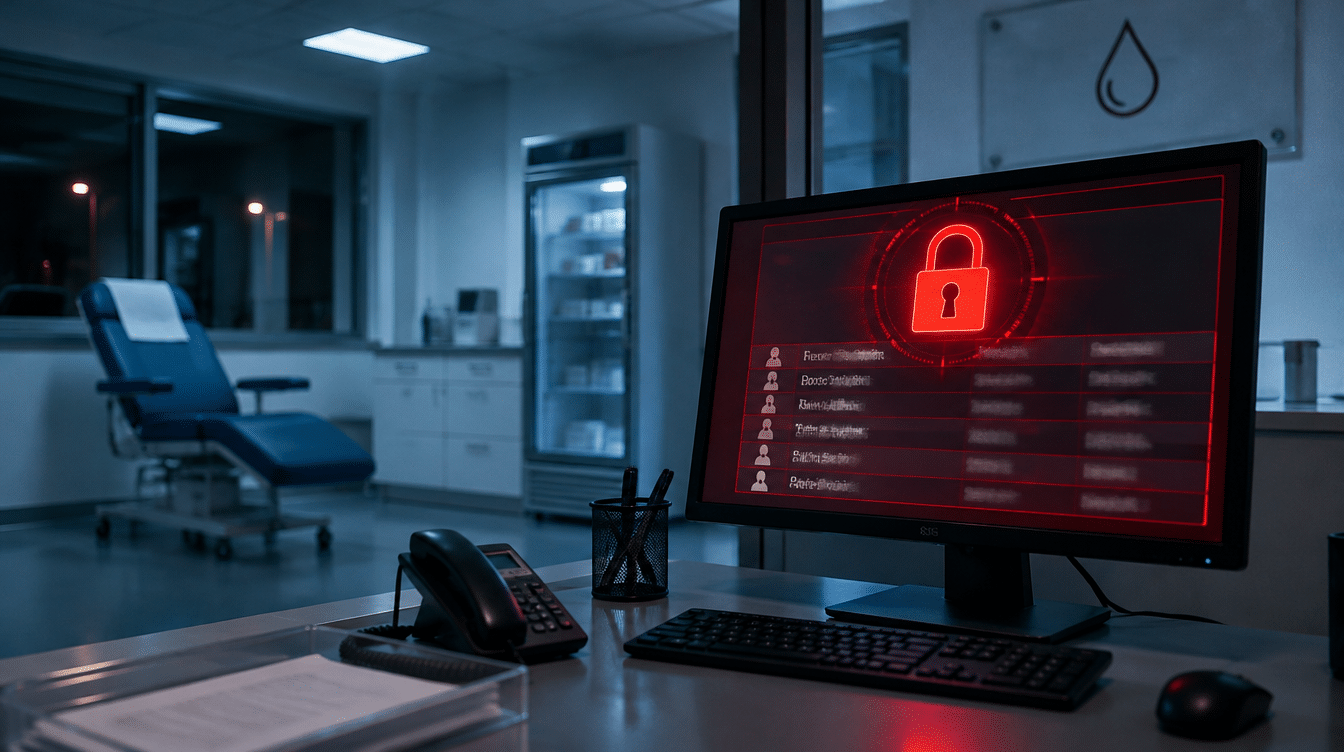
No início de novembro, um ataque hacker a banco de sangue na França colocou em risco o estoque de plasma de três instalações do Estabelecimento Francês do Sangue (EFS). Os invasores chegaram às câmaras frias pelo acesso remoto de um fornecedor e reprogramaram a temperatura dos equipamentos.
O caso mostra como a cadeia de terceiros virou porta de entrada para a infraestrutura crítica e traz lições diretas para empresas brasileiras que dependem de operações sensíveis.
Uma madrugada, um painel e uma temperatura que não parava de subir
Na madrugada de 1º para 2 de novembro de 2026, um técnico de plantão do Estabelecimento Francês do Sangue (EFS) olhou para o painel de monitoramento e viu algo que não fazia sentido. As câmaras frias que guardam plasma para transfusões, normalmente a -30 °C, estavam com os parâmetros reprogramados para 110 °C. Ninguém na equipe tinha feito aquela alteração. Era um ataque hacker a banco de sangue em andamento.
Os alarmes dispararam, a equipe transferiu o material para equipamentos não comprometidos e nenhuma bolsa de plasma foi perdida. A coleta e a distribuição de sangue seguiram normalmente.
O desfecho foi bom, mas a pergunta que fica é incômoda. O que teria acontecido se o ataque fosse lento, subindo um grau por vez, sem acionar nenhum alarme?
Uma onda que começou nos supermercados
O ataque hacker a banco de sangue do EFS não aconteceu isolado. Segundo o próprio órgão, os invasores alteraram os limites de temperatura e os parâmetros de degelo de equipamentos em três instalações que armazenavam plasma e amostras de sangue. O ataque veio na esteira de uma série de sabotagens contra sistemas de refrigeração conectados à internet em toda a Europa.
No mesmo dia 2 de novembro, supermercados de pelo menos nove países europeus tiveram geladeiras e freezers reprogramados remotamente. Na Suécia, as temperaturas chegaram a 50 °C. Nos Países Baixos, ao menos 17 estabelecimentos tiveram os parâmetros alterados. Em outubro, um ataque semelhante já havia atingido as redes francesas Intermarché e Coopérative U, com perda de estoque e até incêndios.
A escalada chamou atenção do outro lado do Atlântico. Em 5 de novembro, o FBI e a CISA, agência de cibersegurança dos Estados Unidos, emitiram um alerta sobre ataques em andamento contra sistemas de refrigeração, citando o risco de estoques perdidos e incêndios. Até agora, nenhum grupo assumiu a autoria, e analistas divergem entre a hipótese de atores ligados a Estados e a de criminosos comuns.
A porta de entrada estava no fornecedor
O detalhe mais revelador do caso está no caminho que os invasores usaram. O EFS informou que não foi o alvo direto: o ataque chegou pelas câmaras frias operadas por prestadores contratados, por meio de uma ferramenta de monitoramento remoto do fornecedor. A Coolworld, empresa holandesa que fornece os equipamentos de controle de temperatura, atribuiu a vulnerabilidade a um componente de um terceiro, fora do seu controle direto.
Esse é o retrato de um risco que cresce em silêncio. Equipamentos industriais e hospitalares ganharam conectividade para facilitar a manutenção à distância, e cada um desses acessos remotos virou uma porta que a equipe de segurança raramente enxerga. Após o incidente, o acesso remoto às geladeiras afetadas foi desativado enquanto as investigações técnicas continuam.
Vale notar também que nenhum dado foi roubado. Bastou alterar uma configuração para colocar em risco o estoque de sangue de uma região inteira. Quando o impacto é físico, a janela entre a invasão e o prejuízo se mede em minutos.
O que esse caso diz para as empresas brasileiras
A cadeia fria brasileira tem a mesma lógica dos casos europeus. Hemocentros, hospitais, laboratórios, indústria farmacêutica, frigoríficos, agronegócio e varejo dependem de equipamentos que controlam temperatura, muitos deles conectados para monitoramento e manutenção remota por terceiros. Na leitura da Vigilant, cada contrato de suporte à distância amplia a superfície de ataque da sua empresa, mesmo quando o fornecedor é de confiança.
O setor de saúde, em especial, já vive essa pressão por aqui. Em outubro, o Hospital Israelita Albert Einstein confirmou um ataque hacker envolvendo dados de pacientes. O caso francês mostra o passo seguinte dessa ameaça: além da informação, o alvo agora inclui a própria operação física.
Por isso, a pergunta que a liderança de segurança precisa fazer muda de natureza. Além de saber quais dados estão protegidos, vale mapear quem acessa a rede de fora, por qual ferramenta, em que horário e com qual comportamento.
Visibilidade antes que o alarme precise tocar
No caso francês, quem salvou o estoque foi um alarme de temperatura e a atenção de um técnico de plantão. Para a sua empresa, a pergunta é o que acontece antes disso: quando uma sessão remota de fornecedor surge às três da manhã, quem percebe que aquele acesso foge do padrão?
É nesse ponto que o Vigilant autoXDR atua. A plataforma faz detecção comportamental e correlação multifonte entre endpoints, servidores, rede, cloud, firewall e core de rede. Um login anormal vindo de uma ferramenta de terceiros, seguido de movimentação lateral dentro do ambiente, aparece como um único incidente correlacionado, com contexto e em tempo real.
A resposta acontece na mesma velocidade da ameaça. Com MTR inferior a 1 minuto, mais de 50 mil padrões de ataque mapeados e um SOC 24×7 em português com SLA de 15 minutos, a Vigilant integra-se às ferramentas que sua empresa já tem, sem trocar a estrutura existente. Credenciada como Empresa Estratégica de Defesa pelo Ministério da Defesa, a Vigilant traz para o mercado brasileiro a lógica de proteção que a infraestrutura crítica exige.
Ataque hacker a banco de sangue: a lição para 2027
O ataque hacker a banco de sangue na França terminou sem vítimas porque alguém estava olhando para a tela certa na hora certa. Essa sorte tem prazo de validade. Atacantes já mostraram que conseguem chegar a equipamentos físicos pelo caminho dos fornecedores, e a próxima tentativa pode ser mais lenta, mais discreta e mais difícil de notar.
Para a sua empresa, o recado é direto. Proteger a operação em 2027 passa por enxergar cada acesso que entra na rede, correlacionar sinais que hoje ficam espalhados entre ferramentas e responder antes que a ameaça vire prejuízo. Quem constrói essa visibilidade agora chega ao próximo incidente com tempo de reagir.


Deixar um comentário